


Tổng hợp tình hình tấn công DDoS toàn cầu quý I 2016
27/06/2018Tấn công từ chối dịch vụ phân tán (Distributed denial of service – DDoS) trong quý I/2016 đang gia tăng mạnh mẽ và ngày càng phức tạp. Đây là một mối đe dọa thường trực đối với hệ thống mạng và máy chủ dịch vụ của các tổ chức.
Tấn công từ chối dịch vụ là kiểu tấn công gây cạn kiệt tài nguyên hệ thống hoặc ngập lụt đường truyền, làm ngắt quãng quá trình cung cấp dịch vụ cho người dùng hợp pháp, hoặc thậm chí khiến cả hệ thống ngừng hoạt động. Các cuộc tấn công DDoS thường được tin tặc thực hiện bằng cách huy động số lượng rất lớn các máy tính có kết nối Internet đã bị chiếm quyền điều khiển – mỗi máy tính được gọi là một “bot” và tập hợp các máy này được gọi là mạng máy tính ma hay botnet.
Những con số thống kê nổi bật:
Các cuộc tấn công lớp mạng
- Tấn công lâu nhất kéo dài 48.5 giờ
- Tấn công lớn nhất đạt 200+ Gbit/s
- Tấn công có tần số cao nhất đạt 120+ triệu gói tin mỗi giây
- Tỉ lệ tấn công đa vector tăng lên 33.9%
- Hầu hết tấn công đa vector thường kết hợp kiểu tấn công ngập lụt UDP floods và khuếch đại DNS
Các cuộc tấn công lớp ứng dụng
- Tấn công lâu nhất kéo dài trong 36 ngày (vẫn đang xảy ra)
- Tấn công lớn nhất đạt 100,100 requests mỗi giây
- 18.9% các con “bot” có thể vượt qua cơ chế bảo vệ cookie
- 17.7% các con “bot” có thể vượt qua cơ chế bảo vệ cookie và JavaScript
- 49.9% đối tượng bị tấn công trở lại
Hoạt động của mạng máy tính ma Bonet
- 29.5% hoạt động của botnet bắt nguồn từ Hàn Quốc
- Các loại Generic!BT botnet (loại mã độc phổ biến trên Windows) phần lớn từ Đông Âu
- Mặt nạ DDoS bot như Chrome và Firefox trở lên phổ biến
- Các cuộc tấn công vào các trang đặt tại Hoa Kỳ lên đến 50.3%
Khoảng thời gian tấn công

Khoảng thời gian các cuộc tấn công DDoS vào lớp mạng
Tỉ lệ tấn công
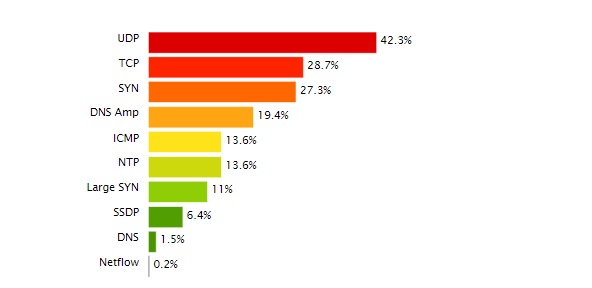
Tỉ lệ tấn công
Tin tặc thường sử dụng các gói tin TCP, UDP và ICMP để tấn công vào lớp mạng. Ngoài ra để đạt được hiệu quả cao hơn, tin tặc kết hợp nhiều hướng tấn công khác nhau.

Số lượng mũi tấn công kết hợp
Các trình duyệt web bị giả mạo
Tin tặc giả mạo các con “bot” thành trình duyệt web nhằm khó bị phát hiện bởi các cơ chế bảo mật.

Các trình duyệt bị giả mạo
Hoạt động của mạng Botnet và top các quốc gia bị tấn công

Các mạng máy tính ma đang hoạt động

Các quốc gia có nguồn tấn công DDoS

Các quốc gia bị tấn công DDoS
Trong Quý I/2016, Nitol dẫn đầu danh sách hoạt động của các mạng botnet, hoạt động của mạng botnet này tăng từ 33.3% lên 44.4%, sự gia tăng tỉ lệ trên được là do hoạt động botnet tại Hàn Quốc. Trong Quý này, biến thể Generic!BT được sử dụng trong các cuộc tấn công từ 7,756 IP ở 52 quốc gia, chủ yếu ở Đông Âu. Phần lớn các hoạt động này bắt nguồn từ Nga (52.6%) và Ukraine (26.6%).
Theo SecurityDaily
Tin liên quan
Thông báo mời báo giá một số hạng mục vật tư, thiết bị và dịch vụ triển khai cho dự án DC mới của Viettel IDC
Viettel IDC đề nghị Quý Công ty có quan tâm cung cấp báo giá cho các vật tư thiết bị, dịch vụ liên quan bao gồm một số nội dung chính cụ thể
8 Lợi ích nổi bật của Private Cloud đối với doanh nghiệp
8 Lợi ích nổi bật của Private Cloud đối với doanh nghiệp: Bảo mật tối đa, kiểm soát toàn quyền; Hiệu suất ổn định, không bị ảnh hưởng bởi tài nguyên bên ngoài..
Doanh nghiệp nhỏ, start-up đang là mục tiêu của hacker – Làm sao để bảo vệ hệ thống?
Theo nghiên cứu của Accenture, có đến 43% các cuộc tấn công mạng đều nhắm vào SME và start-up. Tuy nhiên, chỉ có khoảng 14% doanh nghiệp được trang bị các biện pháp đảm bảo an toàn thông tin
Xu hướng thị trường đám mây tại Việt Nam
Thị trường đám mây tại Việt Nam đang chứng kiến sự phát triển nhanh chóng, mở ra một kỷ nguyên mới cho các tổ chức và doanh nghiệp. Trong bài viết dưới đây, Viettel IDC sẽ cùng bạn đọc khám phá những xu hướng chính
6 Lợi ích nổi bật khi sử dụng máy tính ảo Cloud PC của Viettel IDC
6 Lợi ích nổi bật khi sử dụng máy tính ảo Cloud PC của Viettel IDC: truy cập linh hoạt, làm việc từ mọi nơi; tiết kiệm chi phí đầu tư phần cứng; hiệu suất mạnh mẽ, dễ dàng mở rộng tài nguyên...
Máy chủ siêu hội tụ là gì? Lợi ích và giải pháp tối ưu
Máy chủ siêu hội tụ (HCI) là một kiến trúc hợp nhất các tài nguyên phần cứng và phần mềm, bao gồm máy chủ (compute), lưu trữ (storage), mạng (networking) và ảo hóa (virtualization) vào một hệ thống duy nhất
Kỷ niệm 70 năm ngày Giải phóng Thủ đô (10/10/1954 – 10/10/2024)
Ngày 10/10/1954 đánh dấu mốc son lịch sử chói lọi, chính thức giải phóng Thủ đô Hà Nội khỏi ách cai trị của thực dân Pháp sau 9 năm kháng chiến trường kỳ.
Server là gì? Phân loại, đặc điểm và vai trò của server
Để đảm bảo quá trình vận hành của hệ thống CNTT, server là một thành phần không thể thiếu. Vậy server là gì? Server đóng vai trò như thế nào? Cùng Viettel IDC tìm hiểu chi tiết ngay trong bài viết sau đây.
Đăng Ký Tham Dự Hội Thảo Electric & Power Vietnam | HVACR Vietnam 2024
Tháng 9 này, cùng tham gia hành trình đổi mới và ứng dụng các giải pháp năng lượng bền vững trong chương trình hội thảo độc quyền xoay quanh ngành điện, HVAC, năng lượng tái tạo và trung tâm dữ liệu - trực thuộc triển lãm Electric & Power Vietnam | HVACR Vietnam 2024.
Lễ 2/9 được nghỉ mấy ngày? Lịch nghỉ Lễ Quốc khánh 2/9/2024
Lịch nghỉ lễ Quốc khánh 2/9/2024 của người lao động kéo dài 4 ngày liên tiếp từ thứ bảy (ngày 31/8) đến hết thứ ba (ngày 3/9) gồm 2 ngày nghỉ Lễ và 2 ngày nghỉ cuối tuần
Bình luận ()