


Mua chứng chỉ SSL cho website ở đâu uy tín? 5 kênh mua và triển khai
20/10/2026Doanh nghiệp có 5 kênh chính để mua hoặc triển khai chứng chỉ SSL: trực tiếp từ tổ chức cấp chứng chỉ (CA), qua đối tác hoặc đại lý chính thức tại Việt Nam, kèm dịch vụ hosting hoặc cloud, tại nhà đăng ký tên miền, hoặc dùng CA miễn phí. Dù mua ở đâu, điều kiện tiên quyết là chứng chỉ phải do một CA được các trình duyệt tin cậy phát hành. Lựa chọn còn lại phụ thuộc vào loại xác minh cần dùng, yêu cầu hóa đơn và năng lực tự vận hành của đội IT.
5 kênh mua và triển khai chứng chỉ SSL cho website
Chỉ CA mới có quyền ký và phát hành chứng chỉ; các kênh bán khác đóng vai trò trung gian, và chứng chỉ cuối cùng vẫn do một CA cụ thể ký. Vì vậy, các kênh dưới đây khác nhau chủ yếu ở cách mua, mức hỗ trợ và khả năng tự động hóa, không khác nhau ở cơ chế mã hóa.
1. Mua trực tiếp từ CA quốc tế
Doanh nghiệp có thể đặt mua trực tiếp trên website của các CA như GlobalSign, DigiCert hoặc Sectigo. Cách này cho phép làm việc thẳng với đơn vị phát hành và tiếp cận đầy đủ danh mục sản phẩm, kể cả các công cụ quản lý chứng chỉ dành cho quy mô lớn.
Đổi lại, kênh hỗ trợ, phương thức thanh toán và hồ sơ xác minh tuân theo quy trình của từng CA, có thể chủ yếu bằng tiếng Anh. Kênh này phù hợp với doanh nghiệp có đội IT quen làm việc với nhà cung cấp quốc tế, hoặc cần quản lý nhiều chứng chỉ trên một nền tảng tập trung.
2. Mua qua đối tác, đại lý chính thức tại Việt Nam
Đây là kênh phổ biến với doanh nghiệp Việt Nam. So với mua trực tiếp từ CA, các nhà cung cấp trong nước thường thuận tiện hơn về hóa đơn, hỗ trợ tiếng Việt và hướng dẫn chuẩn bị hồ sơ xác minh, cài đặt.
Một số nhà cung cấp trong nước đang bán chứng chỉ SSL, theo thông tin công bố tại thời điểm viết (sắp xếp theo thứ tự chữ cái, không phải xếp hạng):
3. Mua kèm dịch vụ hosting, cloud hoặc CDN
Nhiều nhà cung cấp hosting, cloud hoặc CDN tích hợp sẵn chứng chỉ SSL vào dịch vụ, có thể tự động cấp và gia hạn cho website chạy trên nền tảng của họ. Cách này giúp doanh nghiệp giảm thao tác cài đặt và theo dõi thời hạn chứng chỉ.
Tuy nhiên, chứng chỉ tích hợp thường gắn với chính nền tảng đó và khó dùng lại ở nơi khác. Tùy nền tảng, một số dịch vụ chỉ cung cấp DV hoặc không cho phép xuất khóa riêng (private key). Kênh này phù hợp khi website vận hành trọn trên một nền tảng và không cần xác minh tổ chức.
4. Mua tại nhà đăng ký tên miền
Nhiều nhà đăng ký tên miền bán kèm chứng chỉ SSL. Tại Việt Nam, nhiều đơn vị vừa là nhà đăng ký tên miền vừa là đại lý SSL, nên kênh này thường trùng với kênh thứ hai.
Lợi thế chính là quản lý tên miền, DNS và chứng chỉ ở cùng một nơi, giúp việc xác minh tên miền qua bản ghi DNS thuận tiện hơn. Đổi lại, danh mục chứng chỉ có thể hẹp hơn so với đại lý chuyên về SSL. Kênh này phù hợp khi doanh nghiệp muốn gom việc quản lý tên miền và chứng chỉ về một đầu mối.
5. Dùng CA miễn phí như Let's Encrypt
Let's Encrypt là CA phi lợi nhuận, cấp chứng chỉ DV miễn phí và được hầu hết trình duyệt, hệ điều hành tin cậy. Việc cấp và gia hạn được thực hiện tự động qua giao thức ACME, với thời hạn mặc định 90 ngày cho mỗi chứng chỉ.
Let's Encrypt không cung cấp OV hoặc EV và không có kênh hỗ trợ trực tiếp; người dùng dựa vào tài liệu và diễn đàn cộng đồng khi cần trợ giúp. Vì vậy, kênh này phù hợp với hệ thống có khả năng tự động hóa việc gia hạn và không cần xác minh tổ chức.
Nên mua SSL ở đâu theo từng nhu cầu
Không có kênh "uy tín nhất" cho mọi trường hợp. Bảng dưới gợi ý cách chọn theo tình huống thường gặp.
Một vài điểm cần hiểu đúng khi chọn loại chứng chỉ:
- DV, OV, EV khác nhau ở mức xác minh, không khác ở mức mã hóa. DV chỉ xác minh quyền kiểm soát tên miền; OV xác minh thêm tổ chức; EV xác minh tổ chức với quy trình chặt chẽ hơn.
- EV không còn hiển thị nổi bật trên trình duyệt. Các trình duyệt phổ biến không còn hiển thị tên tổ chức trên thanh địa chỉ, người dùng phải mở chi tiết chứng chỉ. Nên chọn EV vì yêu cầu xác minh, không vì hiệu ứng hiển thị.
- Wildcard chỉ bảo vệ một cấp subdomain. *.example.com không bao gồm a.b.example.com. Nên hỏi nhà cung cấp tên miền gốc có được kèm theo không.
Cách kiểm tra một nơi bán SSL có uy tín hay không
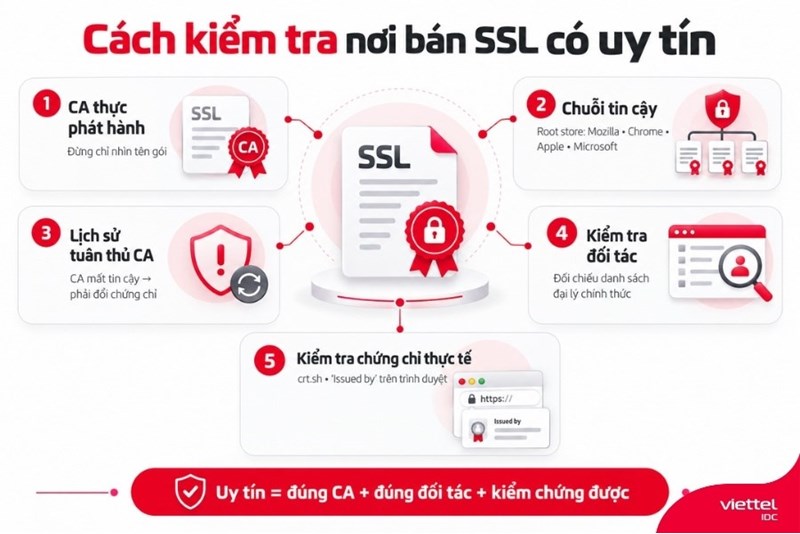
Xác minh CA đứng sau chứng chỉ
Tên thương mại của chứng chỉ không phải lúc nào cũng trùng với tên CA phát hành. Chẳng hạn, PositiveSSL thuộc hệ sinh thái Sectigo, còn AlphaSSL thuộc GlobalSign. GeoTrust, RapidSSL và Thawte hiện nằm trong danh mục thương hiệu của DigiCert. Vì vậy, khi so sánh các gói SSL, doanh nghiệp nên kiểm tra CA thực sự phát hành chứng chỉ thay vì chỉ nhìn tên sản phẩm.
Trình duyệt chỉ tin chứng chỉ có chuỗi xác thực dẫn về một chứng chỉ gốc có trong root store (kho chứng chỉ gốc tin cậy) của các chương trình như Mozilla, Chrome, Apple hoặc Microsoft. CA vi phạm quy định có thể bị trình duyệt ngừng tin cậy; khi đó, khách hàng phải chuyển chứng chỉ sang CA khác. Vì vậy, nên chọn CA có lịch sử tuân thủ ổn định.
Khi kiểm tra một nơi bán SSL, cần tách hai việc: xác minh đơn vị đó có phải đối tác chính thức của CA hay không, và kiểm tra CA thực sự phát hành chứng chỉ. Hai việc này dùng nguồn kiểm chứng khác nhau:
- Kiểm tra tư cách đối tác: đối chiếu danh sách đối tác hoặc đại lý do CA công bố, nếu có. Đây là cách xác nhận đơn vị bán có phải đối tác chính thức của CA.
- Kiểm tra chứng chỉ thực tế: tra nhật ký Certificate Transparency (ví dụ crt.sh) hoặc mở chi tiết chứng chỉ trên trình duyệt (mục "Issued by", tức đơn vị cấp) để biết chứng chỉ của một tên miền do CA nào cấp. Cách này xác định CA phát hành, nhưng không chứng minh đơn vị bán là đại lý chính thức.
Câu hỏi nên đặt ra và dấu hiệu cần thận trọng
Trước khi mua, nên hỏi nhà cung cấp:
- Giá đã gồm VAT chưa, tính theo năm dịch vụ hay theo từng chứng chỉ, thêm tên miền SAN tính phí thế nào?
- Cấp lại khi đổi máy chủ, đổi khóa hoặc nghi lộ khóa có miễn phí không?
- Hỗ trợ tạo CSR, chuẩn bị hồ sơ OV/EV và cài đặt ở mức nào, qua kênh nào, trong khung giờ nào?
- Có hỗ trợ tự động hóa qua ACME hoặc API không?
- Chính sách thu hồi chứng chỉ và hoàn tiền ra sao?
Các dấu hiệu cần thận trọng:
- Không nêu tên CA, hoặc dùng tên thương mại không truy được về một CA cụ thể.
- Hứa hẹn tuyệt đối như "bảo mật hoàn toàn", "chống hack", "đảm bảo lên top Google".
- Cam kết cấp OV hoặc EV trong vài phút mà không cần hồ sơ tổ chức.
- Yêu cầu gửi khóa riêng qua email, chat hoặc kênh không được bảo vệ. Khóa riêng cần được tạo và bảo vệ trong môi trường tin cậy, chẳng hạn hệ thống do doanh nghiệp kiểm soát hoặc dịch vụ quản lý khóa/HSM phù hợp.
- Giá thấp bất thường so với cùng loại chứng chỉ, không có hóa đơn hoặc điều khoản dịch vụ.
Lưu ý khi mua SSL từ năm 2026: chứng chỉ không còn hiệu lực trọn năm
Ballot SC-081v3 của CA/Browser Forum, được thông qua ngày 11/4/2025, giảm thời hạn hiệu lực tối đa của chứng chỉ TLS xuống 200 ngày từ 15/3/2026, 100 ngày từ 15/3/2027 và 47 ngày từ 15/3/2029.
Lộ trình này làm thay đổi cách hiểu về "gói SSL 1 năm". Thời hạn một năm vẫn có thể là kỳ hạn dịch vụ thương mại, nhưng từng chứng chỉ được cấp trong gói chỉ có hiệu lực trong giới hạn mà CA/Browser Forum quy định. Vì vậy, trong suốt thời hạn dịch vụ, doanh nghiệp sẽ cần cấp chứng chỉ mới nhiều lần và triển khai lại trên các hệ thống đang sử dụng, theo cách thủ công hoặc tự động tùy kiến trúc. Từ năm 2027, khi giới hạn giảm xuống 100 ngày, số lần cấp lại sẽ tiếp tục tăng.
Do đó, khi chọn nơi mua, cơ chế cấp lại và khả năng tự động hóa cũng cần được xem xét cùng với chi phí. Với doanh nghiệp quản lý nhiều chứng chỉ, công cụ kiểm kê và cảnh báo hết hạn là phần nên chuẩn bị song song.
Câu hỏi thường gặp (FAQs)
1. Chứng chỉ SSL miễn phí và trả phí khác nhau ở điểm nào?
Về mã hóa, hai loại không khác nhau nếu dùng cùng loại khóa. Khác biệt nằm ở mức xác minh (chứng chỉ miễn phí thường chỉ có DV), hỗ trợ kỹ thuật, điều khoản bảo đảm và quy trình làm việc. Chứng chỉ miễn phí phù hợp khi hệ thống tự động hóa được việc gia hạn và doanh nghiệp không cần xác minh tổ chức.
2. Bảo hiểm chứng thư (warranty) có bồi thường khi website bị tấn công không?
Thông thường là không. Warranty gắn với lỗi của CA trong quá trình phát hành chứng chỉ và áp dụng theo điều khoản riêng của từng CA, thường với điều kiện rất cụ thể. Đây không phải bảo hiểm an ninh mạng cho các sự cố như website bị xâm nhập hay rò rỉ dữ liệu.
3. Mua chứng chỉ SSL xong doanh nghiệp có phải tự cài đặt không?
Tùy nhà cung cấp và hạ tầng. Chứng chỉ có thể được cài trên máy chủ web, bộ cân bằng tải hoặc CDN. Một số nhà cung cấp hỗ trợ cài đặt hoặc tự động hóa. Dù ai thực hiện, cần cài đủ chứng chỉ trung gian (intermediate) để tránh lỗi chuỗi xác thực trên một số thiết bị.
4. Website đã có SSL thì đã an toàn chưa?
Chưa đủ. SSL bảo vệ dữ liệu trên đường truyền và giúp xác thực máy chủ, nhưng không xử lý lỗ hổng ứng dụng, mật khẩu yếu hay mã độc trên máy chủ. Website lừa đảo cũng có thể có chứng chỉ DV hợp lệ nên biểu tượng ổ khóa không chứng minh website đó đáng tin.
Kết luận
Doanh nghiệp có thể mua chứng chỉ SSL trực tiếp từ CA, qua đại lý trong nước, kèm hosting, tại nhà đăng ký tên miền hoặc dùng CA miễn phí. Nơi mua uy tín là nơi chứng chỉ do CA được trình duyệt tin cậy phát hành và đơn vị bán minh bạch về CA, giá, quy trình xác minh, cấp lại và hỗ trợ. Khi thời hạn hiệu lực ngày càng ngắn, cơ chế cấp lại và khả năng tự động hóa cũng cần được xem xét cùng với chi phí.
Với doanh nghiệp cần mua chứng chỉ qua một đơn vị trong nước, Viettel IDC cung cấp dịch vụ Viettel SSL hợp tác với GlobalSign. Danh mục gồm các dòng Alpha SSL, DV SSL và OV SSL ở dạng Standard và Wildcard, cùng EV SSL dạng Standard. Các dòng DV, OV và EV có tùy chọn mở rộng SAN cho nhiều tên miền.
Viettel IDC hướng dẫn khách hàng xác minh theo từng loại chứng chỉ. Thời gian cấp phát khoảng 1 ngày với Alpha SSL và DV SSL, 3 đến 5 ngày với OV SSL và EV SSL. Dịch vụ không giới hạn số lần cấp phát lại và có hỗ trợ kỹ thuật miễn phí 24/7. Do thời hạn tối đa của chứng chỉ TLS công khai đang tiếp tục rút ngắn, doanh nghiệp nên xác nhận cơ chế cấp lại áp dụng cho kỳ hạn dịch vụ tại thời điểm đăng ký.
Doanh nghiệp có thể tìm hiểu chi tiết các gói chứng chỉ và quy trình cấp phát của Viettel SSL tại https://viettelidc.com.vn/dich-vu-ssl
Để tìm hiểu thêm về dịch vụ, vui lòng liên hệ đến Viettel IDC:
- Hotline: 1800.8088 (miễn phí cước gọi)
- Fanpage: https://www.facebook.com/viettelidc
- Website: https://viettelidc.com.vn/
Viettel IDC - Nhà cung cấp dẫn đầu về giải pháp Trung tâm dữ liệu và Điện toán đám mây tại Việt Nam
Tin liên quan
Lưu trữ ngoài có an toàn không? Rủi ro và cách bảo vệ dữ liệu doanh nghiệp
Lưu trữ dữ liệu bên ngoài có an toàn không? Phân tích rủi ro, các lớp bảo vệ cần có và tiêu chí chọn nhà cung cấp cho doanh nghiệp.
VDS là gì? VDS khác VPS và Dedicated Server như thế nào?
VDS là gì, khác VPS và Dedicated Server ở điểm nào, ưu nhược điểm và trường hợp nên sử dụng.
Cách triển khai observability cho ứng dụng đám mây và microservices như thế nào
Hướng dẫn triển khai observability cho ứng dụng đám mây và microservices qua 7 bước, từ xác định SLI/SLO đến tối ưu chi phí telemetry.
Top nhà cung cấp dịch vụ Dedicated Server giá tốt, tốc độ ổn định tại Việt Nam
Tổng hợp các nhà cung cấp Dedicated Server tại Việt Nam, so sánh mô hình dịch vụ, cấu hình, Data Center, uptime, băng thông và giá công bố.
Top nhà cung cấp dịch vụ Hosting và VPS uy tín tại Việt Nam
Top nhà cung cấp Hosting và VPS uy tín tại Việt Nam. So sánh hạ tầng, uptime, loại dịch vụ và các tiêu chí cần kiểm tra trước khi lựa chọn.
Thuê Cloud GPU có đắt không?
Thuê Cloud GPU có đắt không phụ thuộc vào yếu tố nào? Phân tích các mô hình tính phí, chi phí ẩn và cách tối ưu ngân sách khi dùng GPU đám mây.
Top nhà cung cấp dịch vụ Cloud GPU tại Việt Nam
Tổng hợp các nhà cung cấp Cloud GPU tại Việt Nam. So sánh GPU hỗ trợ, mô hình dịch vụ, hạ tầng và các tiêu chí doanh nghiệp cần cân nhắc.
Syslog là gì? Cách hoạt động, thành phần và cách triển khai
Syslog là gì? Tìm hiểu cách giao thức này giúp doanh nghiệp quản lý log tập trung, giám sát hệ thống và hỗ trợ phát hiện, xử lý sự cố kịp thời.
Observability là gì? Vai trò, thành phần và cách triển khai hiệu quả
Observability là gì? Tìm hiểu cách doanh nghiệp theo dõi hệ thống, phát hiện nguyên nhân sự cố và cải thiện hiệu suất ứng dụng hiệu quả.
Bình luận ()