


Syslog là gì? Cách hoạt động, thành phần và cách triển khai
19/10/2026Máy chủ, thiết bị mạng và ứng dụng liên tục tạo ra log trong quá trình vận hành, khiến việc theo dõi và xử lý sự cố trở nên khó khăn nếu dữ liệu phân tán. Syslog giúp thu thập, chuyển tiếp log về hệ thống tập trung, hỗ trợ giám sát và phát hiện bất thường. Vậy Syslog là gì, hoạt động như thế nào và cần triển khai ra sao? Bài viết dưới đây Viettel IDC sẽ giải thích các thành phần, lợi ích và quy trình triển khai Syslog cơ bản trong môi trường doanh nghiệp.
Syslog là gì?
Syslog (System Logging Protocol) là giao thức được sử dụng để truyền tải các thông điệp nhật ký sự kiện từ thiết bị hoặc ứng dụng đến hệ thống tiếp nhận và xử lý log. Nhờ đó, thông tin hoạt động có thể được tập trung tại một máy chủ thay vì chỉ lưu trữ riêng lẻ trên từng thiết bị.
Syslog được sử dụng phổ biến trong hệ thống Linux/Unix, máy chủ, router, switch, firewall và nhiều thiết bị hạ tầng khác. Tùy vào khả năng hỗ trợ, ứng dụng hoặc thiết bị có thể tạo log rồi gửi trực tiếp đến máy chủ Syslog hoặc chuyển qua một hệ thống trung gian.
Cần phân biệt Syslog và Syslog Server. Syslog là giao thức cùng định dạng thông điệp liên quan; còn Syslog Server là hệ thống tiếp nhận các thông điệp đó để lưu trữ, lọc, tìm kiếm hoặc chuyển tiếp đến công cụ khác. Giao thức Syslog không tự quy định cách lưu trữ log, vì vậy chức năng này phụ thuộc vào phần mềm và kiến trúc triển khai.
Syslog hoạt động như thế nào?
Syslog thường vận hành theo mô hình gửi, tiếp nhận và xử lý thông điệp. Trong mô hình cơ bản, quá trình này gồm các bước sau:
- Bước 1: Thiết bị hoặc ứng dụng tạo log. Khi có sự kiện như khởi động dịch vụ, lỗi kết nối, đăng nhập hoặc thay đổi cấu hình, hệ thống ghi lại thông tin tương ứng.
- Bước 2: Thông điệp được định dạng. Tùy theo phiên bản và cách triển khai, bản tin có thể chứa thông tin về mức độ ưu tiên, thời gian, hostname, ứng dụng phát sinh và nội dung sự kiện.
- Bước 3: Log được truyền đến nơi tiếp nhận. Thiết bị gửi thông điệp qua giao thức truyền tải đã cấu hình, chẳng hạn UDP, TCP hoặc TLS. Địa chỉ máy chủ và cổng nhận phải khớp với cấu hình của hệ thống tiếp nhận.
- Bước 4: Syslog Server tiếp nhận và xử lý. Máy chủ có thể phân tích thông điệp, xác định nguồn gửi, phân loại theo mức độ nghiêm trọng và chuyển log đến vị trí lưu trữ phù hợp.
- Bước 5: Đội ngũ kỹ thuật theo dõi và phân tích. Log được tìm kiếm hoặc đối chiếu với các sự kiện khác để phát hiện bất thường, xác định nguyên nhân lỗi và hỗ trợ điều tra sự cố.
Các thành phần chính của bản tin Syslog
Cấu trúc bản tin Syslog phụ thuộc vào định dạng được sử dụng. Với định dạng chuẩn hóa trong RFC 5424, thông điệp có thể gồm phần tiêu đề, dữ liệu có cấu trúc và nội dung thông điệp. Các trường này giúp hệ thống xác định nguồn phát sinh, thời điểm và thông tin cần xử lý.
Những thành phần quan trọng gồm:
- PRI (Priority): Giá trị ưu tiên kết hợp Facility và Severity.
- Version: Phiên bản định dạng Syslog, có trong cấu trúc RFC 5424.
- Timestamp: Thời điểm thông điệp được tạo.
- Hostname: Tên máy chủ hoặc định danh thiết bị gửi log.
- App-name: Tên ứng dụng hoặc thành phần phát sinh thông điệp.
- ProcID và MsgID: Thông tin định danh tiến trình và loại thông điệp khi được cung cấp.
- Structured Data: Các trường dữ liệu có cấu trúc, phục vụ phân tích tự động.
- Message: Nội dung mô tả sự kiện, lỗi hoặc hoạt động của hệ thống.
Không phải mọi bản tin Syslog đều có đầy đủ các trường trên. Các định dạng truyền thống có thể sử dụng cấu trúc khác, còn một số trường có thể không có giá trị nếu thiết bị không cung cấp thông tin tương ứng.
Lợi ích của Syslog đối với doanh nghiệp
Syslog hỗ trợ quản lý log từ nhiều nguồn và tạo nền tảng cho hoạt động giám sát hạ tầng. Khi được triển khai đúng cách, giải pháp này mang lại một số lợi ích thiết thực như.
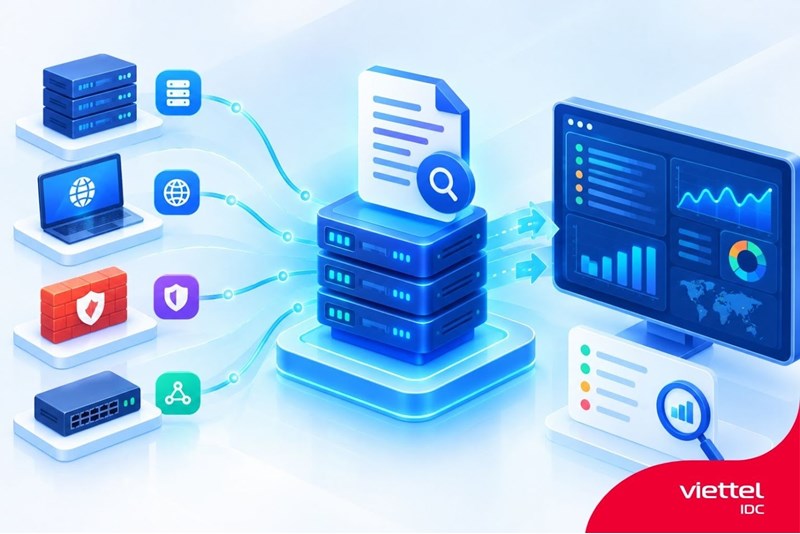
- Tập trung dữ liệu log: Thay vì đăng nhập vào từng máy chủ, router hoặc firewall để kiểm tra, đội ngũ kỹ thuật có thể xem thông điệp từ nhiều thiết bị tại một nơi. Điều này đặc biệt hữu ích với doanh nghiệp có nhiều máy chủ hoặc chi nhánh.
- Rút ngắn thời gian xử lý sự cố: Log tập trung giúp kỹ thuật viên đối chiếu sự kiện theo thời gian, tìm ra điểm bất thường và khoanh vùng thiết bị liên quan. Chẳng hạn, lỗi ứng dụng có thể được kiểm tra cùng log mạng để xác định sự cố xuất phát từ dịch vụ hay kết nối.
- Hỗ trợ giám sát an ninh: Thông điệp từ firewall, máy chủ và thiết bị mạng có thể cung cấp dấu hiệu về đăng nhập thất bại, thay đổi cấu hình hoặc hoạt động bất thường. Khi kết hợp với quy tắc phân tích phù hợp, dữ liệu Syslog có thể hỗ trợ phát hiện sớm nguy cơ bảo mật.
- Tạo cơ sở cho báo cáo và kiểm tra: Log cung cấp thông tin về hoạt động hệ thống trong một khoảng thời gian nhất định. Doanh nghiệp có thể sử dụng dữ liệu này để phục vụ việc rà soát vận hành hoặc điều tra sự cố, tùy theo chính sách lưu trữ và yêu cầu tuân thủ áp dụng.
- Hỗ trợ tự động hóa: Khi kết hợp với công cụ giám sát hoặc nền tảng phân tích log, Syslog có thể kích hoạt cảnh báo dựa trên điều kiện đã thiết lập. Nhờ đó, đội ngũ vận hành không cần kiểm tra thủ công từng bản ghi.
Hướng dẫn triển khai Syslog cơ bản
Để triển khai Syslog hiệu quả, doanh nghiệp cần triển khai theo các bước như sau:
Bước 1: Xác định nguồn log cần thu thập
Liệt kê các nguồn cần giám sát như máy chủ Linux, router, switch, firewall và ứng dụng doanh nghiệp. Đồng thời, xác định mục tiêu thu thập log để lựa chọn dữ liệu phù hợp, từ lỗi vận hành, sự kiện đăng nhập đến thay đổi cấu hình. Số lượng thiết bị, lưu lượng log và thời gian lưu trữ cũng cần được tính đến để dự trù tài nguyên.
Bước 2: Lựa chọn Syslog Server
Chọn máy chủ tiếp nhận log dựa trên quy mô hệ thống, khả năng xử lý và nhu cầu quản lý dữ liệu. Các giải pháp phổ biến gồm rsyslog, syslog-ng và nền tảng quản lý log tập trung. Hệ thống nhỏ có thể bắt đầu với giải pháp cơ bản; môi trường lớn cần chú trọng hiệu năng, khả năng mở rộng và tính sẵn sàng.
Bước 3: Cấu hình thiết bị gửi log
Thiết lập địa chỉ máy chủ, cổng và giao thức truyền log trên từng thiết bị. UDP 514 là cổng truyền thống thường gặp, TCP 601 được dùng trong một số triển khai, còn TCP 6514 là cổng mặc định cho Syslog qua TLS theo RFC 5425. Cần kiểm tra firewall, tài liệu thiết bị và cấu hình thực tế. Với mạng không đáng tin cậy, nên sử dụng TLS để bảo vệ dữ liệu khi truyền.
Bước 4: Thiết lập lưu trữ và phân loại log
Phân loại log theo thiết bị, loại sự kiện, mức độ nghiêm trọng hoặc thời gian phát sinh để thuận tiện tra cứu. Doanh nghiệp cần quy định thời gian lưu trữ, thiết lập cơ chế xoay vòng log nhằm tránh đầy ổ đĩa, đồng thời phân quyền truy cập và bảo vệ dữ liệu nhạy cảm. Với hệ thống quan trọng, nên có phương án sao lưu và khôi phục khi xảy ra sự cố.
Bước 5: Kiểm tra hoạt động và thiết lập cảnh báo
Tạo sự kiện thử nghiệm để xác nhận log được gửi và lưu đúng cách. Kiểm tra hostname, thời gian, nội dung và mức Severity để phát hiện lỗi cấu hình. Sau đó, thiết lập cảnh báo cho các tình huống như đăng nhập thất bại liên tục, dịch vụ ngừng hoạt động hoặc xuất hiện lỗi nghiêm trọng. Cuối cùng, theo dõi kết nối, dung lượng lưu trữ và tình trạng tiếp nhận log để kịp thời xử lý khi dữ liệu bị gián đoạn.
Kết luận
Syslog là giao thức giúp doanh nghiệp thu thập và quản lý log tập trung từ máy chủ, thiết bị mạng và ứng dụng. Hi vọng bài viết trên sẽ giúp bạn hiểu rõ syslog là gì và cách thức hoạt động của giao thức, giúp đội ngũ kỹ thuật giám sát hệ thống hiệu quả, phát hiện bất thường và xử lý sự cố kịp thời.
Để tìm hiểu thêm về dịch vụ, vui lòng liên hệ đến Viettel IDC:
- Hotline: 1800.8088 (miễn phí cước gọi)
- Fanpage: https://www.facebook.com/viettelidc
- Website: https://viettelidc.com.vn/
Viettel IDC - Nhà cung cấp dẫn đầu về giải pháp Trung tâm dữ liệu và Điện toán đám mây tại Việt Nam
Tin liên quan
Top nhà cung cấp dịch vụ Dedicated Server giá tốt, tốc độ ổn định tại Việt Nam
Tổng hợp các nhà cung cấp Dedicated Server tại Việt Nam, so sánh mô hình dịch vụ, cấu hình, Data Center, uptime, băng thông và giá công bố.
Top nhà cung cấp dịch vụ Hosting và VPS uy tín tại Việt Nam
Top nhà cung cấp Hosting và VPS uy tín tại Việt Nam. So sánh hạ tầng, uptime, loại dịch vụ và các tiêu chí cần kiểm tra trước khi lựa chọn.
Thuê Cloud GPU có đắt không?
Thuê Cloud GPU có đắt không phụ thuộc vào yếu tố nào? Phân tích các mô hình tính phí, chi phí ẩn và cách tối ưu ngân sách khi dùng GPU đám mây.
Top nhà cung cấp dịch vụ Cloud GPU tại Việt Nam
Tổng hợp các nhà cung cấp Cloud GPU tại Việt Nam. So sánh GPU hỗ trợ, mô hình dịch vụ, hạ tầng và các tiêu chí doanh nghiệp cần cân nhắc.
Observability là gì? Vai trò, thành phần và cách triển khai hiệu quả
Observability là gì? Tìm hiểu cách doanh nghiệp theo dõi hệ thống, phát hiện nguyên nhân sự cố và cải thiện hiệu suất ứng dụng hiệu quả.
VPS nào phù hợp cho mục đích lưu trữ web và app nhỏ? Cách lựa chọn cấu hình
Tìm hiểu xem VPS nào phù hợp cho mục đích lưu trữ web và app nhỏ? Cách lựa chọn cấu hình VPS sao cho phù hợp
SSD Hosting là gì? Ưu nhược điểm và cách lựa chọn phù hợp
SSD Hosting là gì? Tìm hiểu cách công nghệ lưu trữ SSD cải thiện khả năng truy xuất dữ liệu và những yếu tố cần cân nhắc khi lựa chọn hosting.
Hiệu suất và chi phí triển khai WAF cho ứng dụng web nhỏ hoặc vừa ra sao?
Tìm hiểu hiệu suất và chi phí triển khai WAF cho ứng dụng web nhỏ hoặc vừa, cùng cách tối ưu tốc độ website, ngân sách và khả năng bảo mật.
vMaaS cập nhật thêm mô hình AI mới - Một API, nhiều mô hình lựa chọn linh hoạt, chi phí không đổi
Viettel Model as a Service (vMaaS) cập nhật thêm Gemma 3, Qwen3-VL và Llama Nemotron, đồng thời hỗ trợ thêm hơn 40 mô hình AI theo nhu cầu. Tìm hiểu cách chọn mô hình phù hợp qua một API.
Bình luận ()