


Ransomware là gì? Cách ngăn chặn mã độc tống tiền hiệu quả
27/05/2022Ransomware là mối đe dọa vô cùng nguy hiểm đối với dũ liệu của tất cả các tổ chức, doanh nghiệp hiện nay. Vậy ransomware là gì? Đâu sẽ là mục tiêu tấn công của ransomware? Làm sao để phòng chống ransomware hiệu quả? Cùng Viettel IDC tìm hiểu chi tiết về ransomware trong bài viết sau đây.
Ransomware là gì?
Ransomware là một loại phần mềm độc hại (malware) vô cùng nguy hiểm, sẽ mã hóa dữ liệu quan trọng khiến người dùng mất quyền truy cập và yêu cầu tiền chuộc để lấy lại quyền truy cập. Do đó, ransomware còn được biết đến là phần mềm tống tiền hay mã độc tống tiền. Trong những năm gần đây, tin tặc thường yêu cầu tiền chuộc bằng bitcoin vì khả năng truy lùng được dấu vết là khá thấp.
Ransomware đang trở thành một mối đe dọa ngày càng nghiêm trọng, gây ra những tổn thất kinh tế lớn cho các tổ chức trên toàn cầu. Theo thống kê, nửa đầu năm 2024 có 3 Terabyte dữ liệu bị tấn công với tổng thiệt hại ước tính hơn 10 triệu USD.
Bên cạnh mức tiền chuộc cao, doanh nghiệp còn phải đối mặt với thời gian khôi phục dữ liệu sau một cuộc tấn công ransomware ngày càng dài hơn do các tổ chức tấn công ngày càng tinh vi và nghiêm trọng hơn. Chình vì vậy, việc nắm được những thông tin về cách ransomware lây lan trong hệ thống và biện pháp phòng chống lây nhiễm là cực kỳ quan trọng.
Xem thêm:
- 8 Loại tấn công giả mạo (Phishing attack) cực kỳ nguy hiểm
- DDoS là gì? Dấu hiệu, cách xử lý và phòng chống hiệu quả
- Botnet là gì? Cách phòng chống DDoS Botnet hiệu quả
Phân loại ransomware
Dưới đây là một số loại ransomware phổ biến hiện nay:
- Ransomware mã hóa: phần mềm tống tiền này sẽ mã hóa dữ liệu bằng hai khóa, một khóa công khai và một khóa riêng do server của kẻ tấn công năm giữ. Các tệp tin chứa dữ liệu bị mã hóa sẽ báo lỗi khi người dùng truy cập.
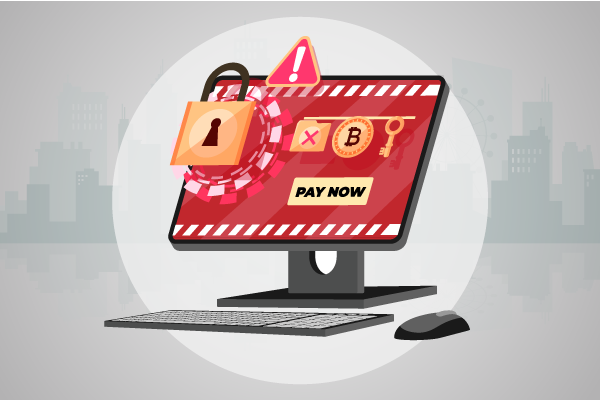
- Ransomware không mã hóa: phần mềm này không mã hóa tệp tin mà sẽ chặn người dùng vào thiết bị. Lúc này, người dùng không thể thực hiện thao tác trên máy tính và màn hình máy tính sẽ hiển thị thông báo thanh toán tiền chuộc để có thể truy cập dữ liệu.
- Leakware (Doxware): kẻ tấn công sẽ đe dọa công khai dữ liệu nhạy cảm của người dùng nếu không chịu trả tiền chuộc.
- Mobile ransomware: hình thức tấn công này sẽ chặn người dùng truy cập dữ liệu trên điện thoại thay vì mã hóa dữ liệu bởi nhiều thiết bị di động có tính năng sao lưu tự động có thể đảo ngược các cuộc tấn công mã hóa. Các thiết bị chạy hệ điều hành Android thường dễ bị tấn công hơn do cấp quyền cài đặt ứng dụng cho bên thứ 3. Còn với hệ điều hành iOS, quá trình tấn công sẽ phức tạp hơn nhiều.
- Wipers: kẻ tấn công sẽ tiến hành phá hủy dữ liệu nếu nạn nhân không nộp tiền chuộc. Trong một số trường hợp, dữ liệu vẫn bị phá hủy dù nạn nhân trả tiền.
- Scareware: phần mềm này có thể giả dạng là một thông điệp từ cơ quan thực thi pháp luật, buộc tội người dùng và yêu cầu nộp tiền phạt hoặc giả mạo cảnh báo nhiễm virus để lừa nạn nhân mua phần mềm tống tiền được ngụy trang.
Cách ransomware lây nhiễm vào hệ thống
Các cuộc tấn công ransomware có thể được thực hiện thông qua:
- Lừa người dùng truy cập website độc hại, tải và chạy tệp tin trong thiết bị.
- Lợi dụng các lỗ hổng bảo mật để đưa mã độc vào thiết bị hoặc hệ thống.
- Đánh cắp thông tin đăng nhập của người dùng để truy cập hệ thống và triển khai ransomware.
Xem thêm:
- 10 Nguyên nhân gây ra lỗ hổng bảo mật website phổ biến
- XSS là gì? Cách kiểm tra và ngăn chặn tấn công hiệu quả
- Open XDR là gì? Tìm hiểu về giải pháp an ninh mạng
Ransomware giống hay khác virus?
Virus và ransomware đều là các loại mã độc gây hại cho hệ thống máy tính. Virus có khả năng tự nhân bản và lây lan nhanh chóng, trong khi đó ransomware lại tập trung vào việc mã hóa dữ liệu của nạn nhân và yêu cầu tiền chuộc để giải mã.
Một số loại ransomware còn có khả năng tự động lây lan qua mạng, gây ra thiệt hại nghiêm trọng. WannaCry là một trong những ví dụ điển hình về loại mã độc này, từng gây ra cuộc tấn công mạng quy mô lớn trên toàn cầu.
Các giai đoạn của một cuộc tấn công ransomware
Một cuộc tấn công ransomware thường trải qua các giai đoạn sau:
Giai đoạn 1: Lây nhiễm hệ thống
Để lây nhiễm mã độc vào hệ thống, kẻ tấn công sẽ tiến hành khai thác lỗ hổng, đánh cắp quyền truy cập từ xa hoặc lừa nạn nhân tải và chạy phần mềm trên thiết bị.
Giai đoạn 2: Hậu khai thác
Tùy thuộc cách thức lây nhiễm ban đầu, tin tặc có thể triển khai công cụ truy cập từ xa (RAT) hoặc phần mềm độc hại để xâm nhập vào hệ thống.
Giai đoạn 3: Hiểu và mở rộng
Trong giai đoạn này, kẻ tấn công tập trung vào việc hiểu hệ thống và miền cục bộ có thể truy cập để có được quyền truy cập vào các hệ thống và miền khác.
Giai đoạn 4: Thu thập và xử lý dữ liệu
Kẻ tấn công tiến hành xác định dữ liệu có giá trị như thông tin đăng nhập, thông tin cá nhân của khách hàng, sở hữu trí tuệ… và đánh cắp dữ liệu đó bằng cách tải xuống hoặc tạo bản sao.
Giai đoạn 5: Triển khai và gửi ghi chú
Kẻ tấn công bắt đầu xác định và mã hóa các tệp dữ liệu (đối với hình thức ransomware mã hóa) hoặc khóa màn hình thiết bị ngăn không cho nạn nhân sử dụng thiết bị (hình thức ransomware không mã hóa).
Sau khi các tập tin đã được mã hóa hoặc thiết bị không sử dụng được, thông báo bị lây nhiễm ransomware được lưu trữ trên màn hình máy tính hoặc bật lên thông qua cửa sổ. Trong đó sẽ có thông tin về số tiền chuộc, hướng dẫn về cách trả tiền chuộc để nạn nhận chuộc lại quyền truy cập dữ liệu.
Cách phòng chống ransomware hiệu quả
Theo các chuyên gia, việc chủ động phòng ngừa để chống lại các mối đe dọa của ransomware là cực kỳ quan trọng. Bạn đọc có thể tham khảo một vào gợi ý dưới đây:
- Thực hiện định kỳ sao lưu dữ liệu nhạy cảm trên ổ cứng, đám mây và các thiết bị khác có thể ngắt kết nối khỏi mạng trong trường hợp bị tấn công ransomware.
- Cập nhật các phiên bản phần mềm mới nhất để bổ sung các bản vá thường xuyên giúp ngăn chặn các cuộc tấn công khai thác lỗ hổng bảo mật.
- Sử dụng các công cụ an ninh mạng hỗ trợ phát hiện và chống ransomware kịp thời như Viettel Cloudrity, Viettel Cloud Firewall, Viettel Virtual SOC,...
- Đào tạo nhận thức về an ninh mạng cho toàn thể nhân viên để hạn chế ối đa tình trạng bị lừa đảo dẫn đến nhiễm ransomware.
- Triển khai các chính sách kiểm soát truy cập như xác thực đa yếu tố,...
- Chuẩn bị sẵn sàng các kế hoạch ứng phó sự cố cho phép các nhóm bảo mật chặn và khắc phục trong thời gian ngắn nhất có thể.
Nạn nhân của ransomware là những đối tượng nào?
Tất cả mọi đối tượng đều có thể là nạn nhân của tấn công tống tiền ransomware. Tuy nhiên, dưới đây là những trường hợp có nguy cơ cao bị tấn công:
- Doanh nghiệp luôn là mục tiêu hàng đầu của ransomware, đặc biệt là những doanh nghiệp đang phát triển có hệ thống bảo mật lỏng lẻo. Đối tượng này thường có nguồn tài chính tốt, dễ dàng chi trả tiền chuộc trước sự đe dọa của kẻ tấn công.
- Tổ chức y tế – chính phủ – giáo dục cũng là một nhóm đối tượng có thể trở thành mục tiêu của ransomware do những tổ chức này sở hữu nhiều dữ liệu nhạy cảm và vẵn sàng chi tiền để ngăn chặn việc dữ liệu bị công khai ra bên ngoài.
- Cá nhân giữ chức vụ quan trọng trong tổ chức, doanh nghiệp cũng là đối tượng mà kẻ tấn công có thể nhắm tới.
Tổng kết
Ransomware là loại mã độc cực kỳ nguy hiểm, có thể gây ra thiệt hàng khổng lồ cho các cá nhân và doanh nghiệp. Do đó, việc chủ động phòng tránh ransomware là cực kỳ quan trọng.
Để tìm hiểu thêm về các giải pháp bảo mật , vui lòng liên hệ đến Viettel IDC thông qua:
- Hotline: 1800.8088 (miễn phí cước gọi)
- Fanpage: https://www.facebook.com/viettelidc
- Website: https://viettelidc.com.vn
Tin nổi bật
Tin liên quan
Trigger là gì trong DBMS? Cách hoạt động, các loại phổ biến và ứng dụng
Trigger là gì trong DBMS? Tìm hiểu cách trigger hoạt động, các loại phổ biến, ví dụ minh họa, ưu nhược điểm và khi nào nên sử dụng.
Figma là gì? Nền tảng thiết kế và cộng tác trực tuyến
Figma là gì, có những tính năng nổi bật nào? Tìm hiểu Vector Network, Auto Layout, Dev Mode và vị thế hiện tại của Figma trong ngành thiết kế.
Camera Cloud cần tốc độ mạng bao nhiêu? Cách tính băng thông cần thiết
Camera Cloud cần tốc độ mạng bao nhiêu? Tìm hiểu mức băng thông cần thiết, cách tính upload và các yếu tố ảnh hưởng đến tốc độ khi sử dụng Camera Cloud.
Camera Cloud có bị hack không? Nguyên nhân và cách bảo mật
Camera Cloud có bị hack không? Tìm hiểu các rủi ro bảo mật, nguyên nhân bị xâm nhập và cách bảo vệ camera, tài khoản cùng dữ liệu hiệu quả.
Viettel IDC: Nhà cung cấp VMware Sovereign Cloud duy nhất tại Đông Nam Á
Tại VMware Explore 2026 ở Las Vegas, Broadcom đã giới thiệu nhóm 57 nhà cung cấp dịch vụ đám mây chủ quyền trên nền tảng VMware Cloud Foundation. Viettel IDC là đơn vị duy nhất tại Đông Nam Á có tên trong danh sách này, đánh dấu bước tiến mới của doanh nghiệp Việt Nam trên thị trường hạ tầng cloud khu vực.
Ghidra là gì? Chức năng và ứng dụng trong reverse engineering
Ghidra là gì? Tìm hiểu công cụ reverse engineering mã nguồn mở của NSA, các chức năng chính, ứng dụng thực tế và điểm khác biệt với IDA Pro.
10 công cụ tối ưu hóa website theo từng mục tiêu
Tổng hợp 10 công cụ tối ưu hóa web cho tốc độ, SEO, trải nghiệm người dùng và chuyển đổi, kèm bảng so sánh và gợi ý lựa chọn theo nhu cầu.
So sánh WHOIS và DNS Lookup: Điểm khác nhau và khi nào nên sử dụng
WHOIS và DNS Lookup khác nhau thế nào? Tìm hiểu định nghĩa, bảng so sánh, vai trò của RDAP thay thế WHOIS, và khi nào nên dùng công cụ nào.
Cách test tải hệ thống: Quy trình và công cụ phổ biến
Cách test tải hệ thống hiệu quả gồm những bước nào? Tìm hiểu quy trình, chỉ số cần đo và công cụ phổ biến như JMeter, k6.
Cloud Monitoring là gì? So sánh Hybrid Cloud và Multi Cloud Monitoring
Cloud Monitoring là quá trình theo dõi, quản lý và đánh giá hiệu suất của các tài nguyên và dịch vụ đám mây, bao gồm giám sát máy chủ, cơ sở dữ liệu, ứng dụng và hệ thống mạng
Bình luận ()